Google derruba botnet XCPE escondida em 1,3 milhão de TV boxes Android e bane a fabricante Videostrong
Por Rian Gabriel, responsável pelo marketing da Thiago Imports
Resumo
- Google e parceiros, com a polícia nacional do Japão, derrubaram a infraestrutura do XCPE, um backdoor que transformou mais de 1,3 milhão de aparelhos Android em uma botnet.
- O Google atribui o esquema à fabricante chinesa Videostrong, que embutiu o código no firmware e vendeu o acesso a criminosos.
- Os aparelhos atingidos, em mais de 200 países, incluem o Brasil, e a maioria é de TV boxes.
- O Google cortou relações com a Videostrong e a proibiu de fazer aparelhos com apps do Google pré-instalados.
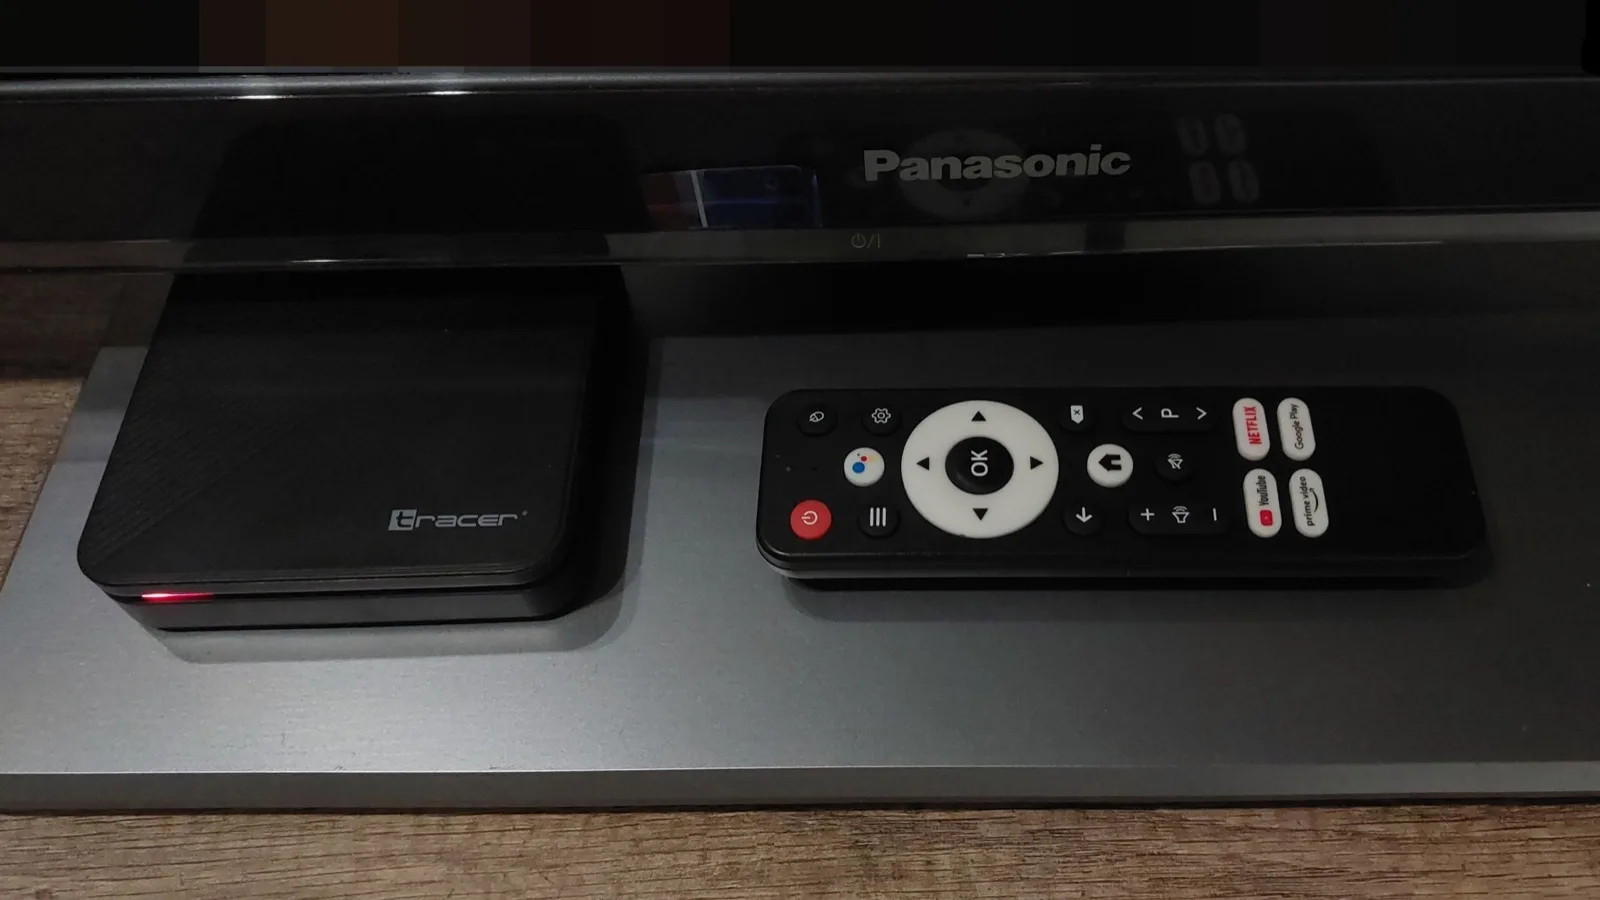
O Google derrubou uma botnet escondida em 1,3 milhão de TV boxes Android, em operação anunciada em 2 de novembro. Segundo o blog do Grupo de Inteligência de Ameaças do Google, o código malicioso, chamado XCPE, já vinha de fábrica nos aparelhos. Botnet é uma rede de dispositivos infectados que obedecem a um mesmo comando sem o dono saber.
Como o esquema funcionava
O Google avalia “com alta confiança” que o backdoor foi criado e operado de propósito, para ganhar dinheiro, pela Videostrong Technology, de Shenzhen, na China. A empresa vendia acesso a afiliados criminosos, que instalavam módulos extras para fraude de anúncios, para usar a internet da casa como proxy residencial e para carregar outros malwares, informou o The Register. Ou seja, o tráfego de terceiros passava pela conexão de quem comprou o aparelho.
Segundo o Android Authority, os operadores também capturaram telas, injetaram toques e extraíram informações como dados de conta e logs do sistema. O veículo liga o caso às TV boxes da marca MECOOL, e o 9to5Google cita uma lista de aparelhos afetados, com foco nessa marca. O Google, em seu comunicado, nomeia apenas a Videostrong.
Os números
| Dado | Valor |
|---|---|
| Aparelhos na botnet XCPE | mais de 1,3 milhão |
| Países atingidos | mais de 200 (inclui o Brasil, segundo o Tecnoblog) |
| Aparelhos extras cortados dos domínios de afiliados | pelo menos 10 milhões |
| Parceiros | Polícia Nacional do Japão, Lumen, HUMAN Security, Plume, Synthient e TrendAI |
O Google admite que a Videostrong usou técnicas de ofuscação para driblar os testes de certificação e carregar o código malicioso só depois do primeiro boot, e diz que já mudou o processo de revisão. A empresa também afirma que a maioria dos casos são TV boxes, mas que houve produtos como máquinas de karaokê e sinalização digital. A cobertura do Tecnoblog confirma que há aparelhos no Brasil.
O que isso ensina na hora de comprar
O caso mostra que o risco pode vir do próprio hardware, e não de um app baixado. Na prática, vale desconfiar de TV box muito barata, sem marca clara e sem procedência, e preferir aparelhos certificados, de revendedor que informe garantia e origem. Uma loja de importados séria deve responder essas perguntas antes da venda.
Fontes: Google Cloud Blog (GTIG), The Register, Android Authority, 9to5Google e Tecnoblog.
Leia também
-
 Curiosidade
iFixit desmonta o iPhone Duo e aponta dobradiça e poeira como suspeitas das telas rachadas
A iFixit deu nota 5/10 de reparabilidade ao dobrável da Apple e levantou duas causas possíveis para as telas internas rachadas. A Apple não confirmou.
Ler notícia -
 Curiosidade
iPod faz 25 anos e a Apple esconde um iPod que funciona no site do Apple Music
Para marcar os 25 anos do primeiro iPod, o site do Apple Music ganhou uma versão virtual do aparelho de 2001, com roda de rolagem, prévias de músicas e até o jogo Brick.
Ler notícia -
 Curiosidade
Falhas críticas no PHP tiram sistemas do ar no Brasil e no mundo; veja as versões corrigidas
Duas falhas permitem executar comandos num servidor sem senha. A correção está no PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Anatel e tribunais suspenderam sistemas.
Ler notícia