Falhas críticas no PHP tiram sistemas do ar no Brasil e no mundo; veja as versões corrigidas
Por Rian Gabriel, responsável pelo marketing da Thiago Imports
Resumo
- Em 21 de outubro, o projeto PHP divulgou um alerta de segurança com duas falhas críticas que permitem executar comandos num servidor sem senha.
- As correções saíram nas versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35.
- No Brasil, a Anatel tirou o sistema SEI do ar e tribunais federais suspenderam o acesso externo a sistemas, como medida de precaução.
- Atualizar só o WordPress, o tema ou os plugins não resolve: o defeito está no próprio PHP.
Duas falhas graves no PHP, a linguagem por trás de boa parte dos sites do mundo, levaram governos e empresas a tirar sistemas do ar. O alerta oficial foi publicado em 21 de outubro no site do PHP, com o título "Critical remote code execution vulnerabilities, update now" (vulnerabilidades críticas de execução remota de código, atualize agora).
O que as falhas permitem
"Execução remota de código" significa que um invasor consegue mandar o servidor rodar comandos que ele mesmo escolheu, sem precisar de login. As duas falhas têm identificadores próprios: a CVE-2026-109618, descrita pelo PHP como execução remota por corrupção de memória, e a CVE-2026-109619, por estado global obsoleto. O PHP atribui nota 9,2 de 10 em gravidade, segundo o Olhar Digital e o Canaltech.
O risco vale para qualquer instalação de PHP que responda a pedidos da web, como PHP-FPM, Apache com mod_php, php-cgi, FrankenPHP e LiteSpeed. O maior risco é no mod_php, segundo o aviso oficial. Segundo o Canaltech, o PHP está em cerca de 69,3% dos sites com linguagem de servidor conhecida, dado da W3Techs.
| Linha do PHP | Versão corrigida |
|---|---|
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 |
As versões 8.1 e anteriores não recebem mais atualização oficial do projeto, mas o aviso diz que existem correções adaptadas para as linhas 7.4, 8.0 e 8.1 em algumas distribuições e fornecedores de suporte estendido.
O que aconteceu no Brasil
Segundo o Canaltech, a Anatel retirou do ar, por precaução, o Sistema Eletrônico de Informações (SEI) e informou que o problema está no PHP, não no SEI. O TRF1 suspendeu o acesso externo ao SEI, e a Justiça Federal da 4ª Região interrompeu o acesso externo a seus sistemas. O governo federal, por meio do CTIR Gov, recomendou identificar sistemas com PHP e aplicar as versões corrigidas. Não há confirmação de invasões nesses órgãos.
Fora do país, a Reuters relatou que órgãos de governo, entre eles na Holanda e na Finlândia, tiraram sites do ar antes da correção.
O que fazer
O aviso do PHP diz que atualizar é a única solução completa. Ele cita medidas parciais, como desligar o session.upload_progress.enabled e reduzir o post_max_size, mas afirma que elas não deixam a instalação segura. Quem tem site em WordPress ou outro gerenciador deve cobrar da hospedagem a atualização do PHP, porque atualizar só o WordPress não corrige o problema, de acordo com o Canaltech. As fontes divergem em detalhes, como a lista de países que tiraram serviços do ar; vale a versão do aviso oficial para os dados técnicos.
Fonte: PHP.net (aviso de segurança); Canaltech; Olhar Digital; Reuters (via KFGO).
Leia também
-
 Curiosidade
Ex-chefe da PlayStation diz que PS6 a US$ 1.000 seria difícil de justificar
Shawn Layden avalia que um console perto de US$ 1.000 precisaria de um salto que o jogador perceba. Enquanto o PS6 não chega, a Sony melhora o PS5 por software, com o upscaling por IA QSSR.
Ler notícia -
 Curiosidade
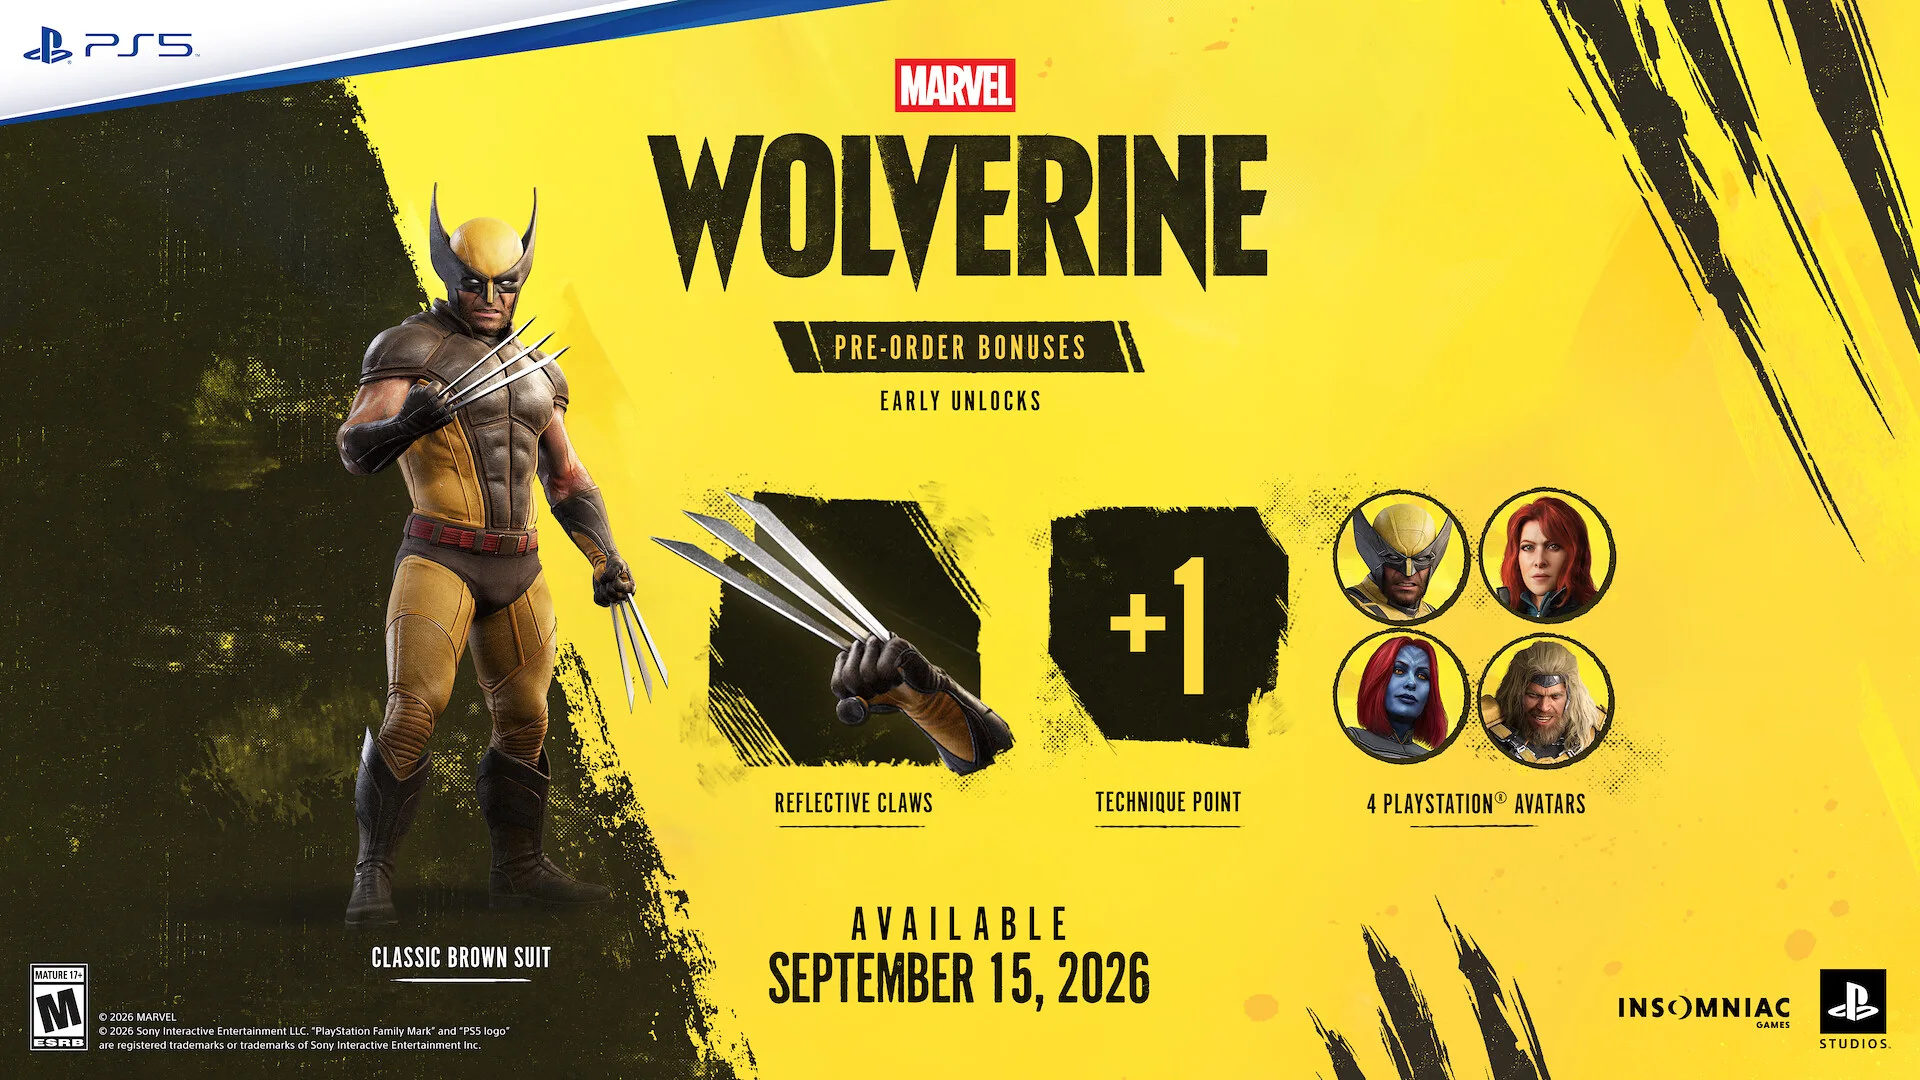
Setembro tem enxurrada de lançamentos grandes pro PS5
Blood of Dawnwalker, Phantom Blade Zero, Marvel's Wolverine e Silent Hill: Townfall chegam num intervalo de poucas semanas neste setembro, cobrindo RPG, ação wuxia, aventura de super-herói e terror psicológico no PS5.
Ler notícia -
 Curiosidade
Golpe usa reportagem falsa e voz clonada por IA pra vender "iPhone por R$ 177"
Uma checagem da Aos Fatos identificou um golpe ativo que usa reportagem falsificada e um vídeo com voz de celebridade clonada por inteligência artificial pra empurrar um site falso que copia uma loja oficial da Apple. Veja como reconhecer.
Ler notícia